यूपी में ₹104.28 करोड़ से बनेगा साइबर सिक्योरिटी ऑपरेशन्स सेंटर- IIT कानपुर का C3iHub करेगा संचालन, कैबिनेट की मंजूरी
योगी कैबिनेट ने ₹104.28 करोड़ की लागत से UP-CSOC स्थापना को मंजूरी दी। आईआईटी कानपुर का C3iHub सरकारी डेटा और नेटवर्क की 24×7 साइबर सुरक्षा करेगा।
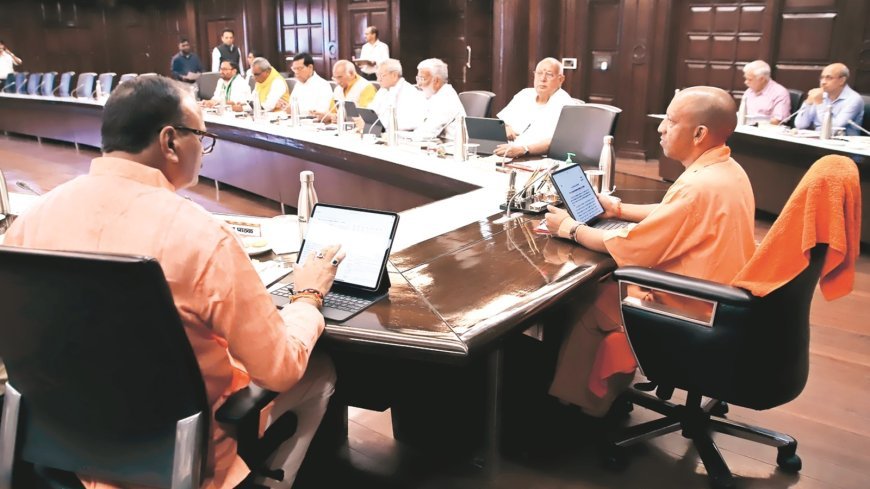
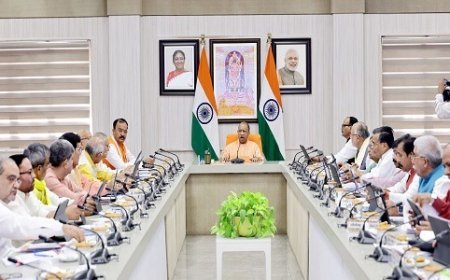
लखनऊ। उत्तर प्रदेश के डिजिटल बुनियादी ढांचे, ई-गवर्नेंस सेवाओं और संवेदनशील प्रशासनिक आंकड़ों को आधुनिक साइबर खतरों से सुरक्षित करने के लिए योगी सरकार ने बड़ा रणनीतिक निर्णय लिया है। मुख्यमंत्री योगी आदित्यनाथ की अध्यक्षता में आयोजित कैबिनेट बैठक में 'उत्तर प्रदेश साइबर सिक्योरिटी ऑपरेशन्स सेंटर' (UP-CSOC) की स्थापना को मंजूरी दे दी गई है। इस महत्वाकांक्षी परियोजना को आईआईटी कानपुर के प्रमुख साइबर सुरक्षा नवाचार केंद्र 'C3iHub' के सहयोग से धरातल पर उतारा जाएगा। परियोजना की कुल अनुमानित लागत जीएसटी सहित 104.28 करोड़ रुपये निर्धारित की गई है।
प्रदेश के वित्त मंत्री सुरेश कुमार खन्ना ने कैबिनेट फैसलों की जानकारी देते हुए बताया कि इस एकीकृत सुरक्षा केंद्र का मुख्य उद्देश्य राज्य के स्टेट डेटा सेंटर (SDC), उत्तर प्रदेश स्टेट वाइड एरिया नेटवर्क (UPSWAN), समस्त विभागीय वेब पोर्टलों, मोबाइल एप्लिकेशनों और अन्य महत्वपूर्ण डिजिटल परिसंपत्तियों की चौबीसों घंटे (24×7) अभेद्य निगरानी सुनिश्चित करना है। यह केंद्र किसी भी संदिग्ध नेटवर्क गतिविधि, हैकिंग के प्रयास, रैनसमवेयर हमले या डेटा सेंधमारी की स्थिति में त्वरित प्रतिक्रिया और प्रभावी रोकथाम सुनिश्चित करेगा।
आईआईटी कानपुर का C3iHub करेगा स्थापना और 3 साल का संचालन UP-CSOC की स्थापना और तकनीकी प्रबंधन के लिए आईआईटी कानपुर के C3iHub को कार्यान्वयन एजेंसी के रूप में जिम्मेदारी सौंपी गई है। यह एजेंसी अगले तीन वर्षों तक केंद्र की स्थापना, तकनीकी संचालन, रियल-टाइम मॉनिटरिंग, इंसिडेंट रिस्पॉन्स और तकनीकी संवर्धन का संपूर्ण दायित्व संभालेगी। इससे प्रदेश के विभिन्न सरकारी विभागों के डिजिटल सुरक्षा ढांचे को एक केंद्रीय और मानकीकृत प्लेटफॉर्म से जोड़कर समय रहते खतरों को निष्प्रभावी किया जा सकेगा।
एआई और मशीन लर्निंग आधारित अत्याधुनिक तकनीकों से लैस होगा ढांचा इस साइबर सुरक्षा केंद्र में वैश्विक मानकों की अगली पीढ़ी की सुरक्षा प्रणालियां स्थापित की जाएंगी। इनमें नेक्स्ट जनरेशन फायरवॉल (NGFW), सिक्योरिटी इंफॉर्मेशन एंड इवेंट मैनेजमेंट (SIEM), सिक्योरिटी ऑर्केस्ट्रेशन, ऑटोमेशन एंड रिस्पॉन्स (SOAR), नेटवर्क डिटेक्शन एंड रिस्पॉन्स (NDR), वेब एप्लिकेशन फायरवॉल (WAF), यूजर एंड एंटिटी बिहेवियर एनालिटिक्स (UEBA), एपीआई सिक्योरिटी, एंटी-डीडीओएस (Anti-DDoS), एडवांस्ड पर्सिस्टेंट थ्रेट (APT) सुरक्षा और सुरक्षित डीएनएस (DNS) आर्किटेक्चर शामिल हैं। आर्टिफिशियल इंटेलिजेंस (AI) और मशीन लर्निंग (ML) आधारित थ्रेट इंटेलिजेंस के माध्यम से संभावित साइबर हमलों का पूर्वानुमान लगाकर सुरक्षा तंत्र को स्वतः सक्रिय किया जाएगा।
24 घंटे तैनात रहेंगे साइबर विशेषज्ञ, हर तिमाही में होगा थर्ड-पार्टी ऑडिट केंद्र में कुशल साइबर सुरक्षा विश्लेषकों और इंजीनियरों की विशेष टीम 24 घंटे तैनात रहेगी, जो सभी विभागों के मुख्य सूचना सुरक्षा अधिकारियों (CISO) के साथ समन्वय स्थापित कर कार्य करेगी। परियोजना के तहत नियमित अंतराल पर वल्नरेबिलिटी असेसमेंट (VAPT), थ्रेट हंटिंग, साइबर मॉक ड्रिल और विभागीय अधिकारियों का क्षमता निर्माण प्रशिक्षण संचालित होगा। इसके अलावा, सुरक्षा प्रोटोकॉल और सेवा मानकों की निष्पक्ष जांच के लिए स्वतंत्र 'थर्ड-पार्टी सिक्योरिटी ऑडिटर' नियुक्त किया जाएगा, जो प्रत्येक तिमाही में सुरक्षा व्यवस्था का स्वतंत्र मूल्यांकन और ऑडिट करेगा।
What's Your Reaction?